一艘驶往美国的油轮被黑客攻击:机舱系统遭篡改
来源:
2026-10-08
近日,据知情的美国官员透露,美国联邦调查局(FBI)与海岸警卫队调查人员已发现证据,该证据显示黑客在今年夏天入侵了一艘正驶向美国得克萨斯州的超大型原油运输船(VLCC)的推进系统。这一罕见的、侵入性极强的网络攻击,凸显了航运业日益严峻的网络安全物理风险。
事件经过:通信中断30小时,直布罗陀海峡遭攻击
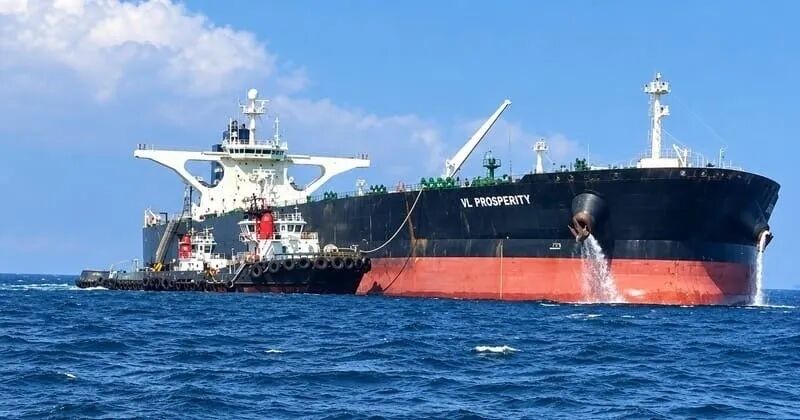
涉事船舶为利比里亚船旗的“VL Prosperity”号,船长1,093英尺(约333米),载重能力约230万桶原油,当时满载货物,正驶往美国得克萨斯州加尔维斯顿港。船舶追踪数据显示,该船于8月1日从埃及西迪凯里尔码头出发前往加尔维斯顿。
据伊朗国家媒体 Mehr 通讯社报道,该船于8月7日穿越直布罗陀海峡时遭到攻击,攻击者入侵了机舱系统,降低了发动机冷却水流量、提高了发动机转速,并篡改了燃料系统。攻击导致该船与外界失去通信约30小时。美国官员证实,该船在直布罗陀海峡附近曾减速,随后恢复横渡大西洋的航程。
美方登船调查:四天搜查,未发现安全隐患
8月21日,即攻击报告发出后的第二天,由美国海岸警卫队网络专家、执法人员、船舶检查员和FBI网络行动小组组成的联合小组登上了“VL Prosperity”号,在船上停留了四天。调查人员重点搜寻恶意软件,并追踪入侵在船舶IT基础设施中的扩散范围。
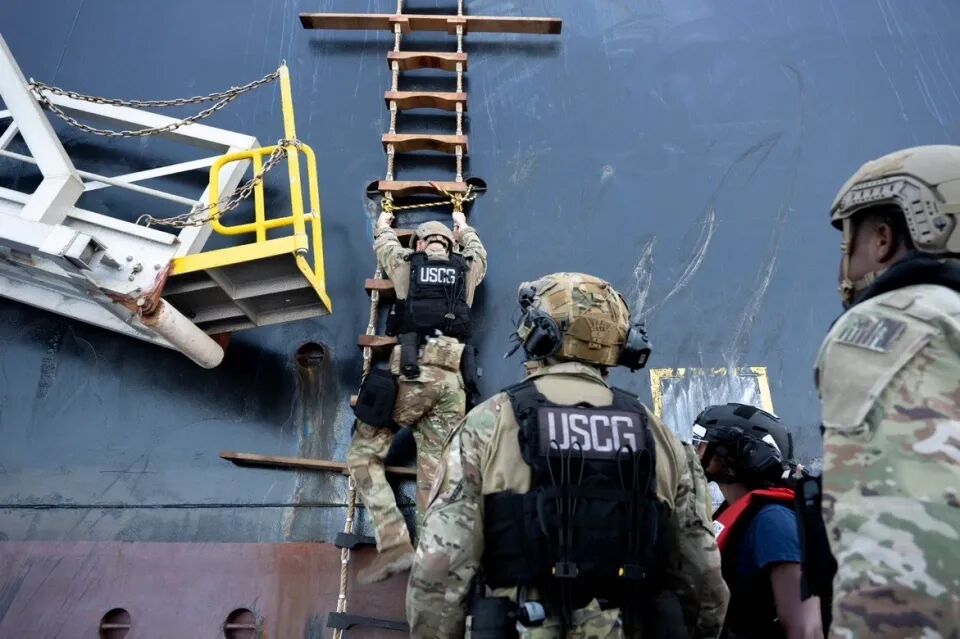
海岸警卫队网络司令部司令、海军少将艾米·格雷布尔(Amy Grable)向媒体证实,调查人员在检查船舶IT和船载系统时发现了恶意网络活动的迹象。她表示,登船是海岸警卫队网络保护小组过去一年执行的约40至50次任务之一。格雷布尔强调,调查人员没有发现该船在登船时存在不适航的证据。
FBI在声明中表示:“目前没有关于运营中断、船舶不稳定、船员人身危险或环境影响的相关报告。”该船目前仍锚泊在美国加尔维斯顿近海。
在同一个月内,美国海岸警卫队和FBI还登上了墨西哥湾另一艘因疑似网络威胁而被标记的船舶。截止到9月份,美国政府机构已追踪到针对全球近20艘船舶的网络威胁。
行业警示:IT与OT融合带来的系统性风险
这一事件凸显了航运业面临的一个结构性风险。格雷布尔指出,她最核心的担忧在于IT网络与支配推进、导航等关键安全功能的操作系统之间的连接。随着商船越来越依赖网络化系统进行导航、推进、操舵和压载等操作,网络入侵向物理后果蔓延的可能性也在相应增长。
格雷布尔警告称,高度互联的船舶天然面临更大风险,可能导致从航道阻塞到污染事故等一系列后果。
海事网络安全公司 True North Group 的创始人、持证船长亚历克斯·苏哈诺夫(Alex Soukhanov)表示:“船舶是世界上最大的移动物体,承载着全球经济的运转。我们绝不能容忍这种未经授权的访问。每一位航海者都应该高度警惕。”
DNV船级社网络安全负责人斯万特·埃纳尔松(Svante Einarsson)则指出,大型危险品船舶在遭受网络攻击后部分功能失灵是“最坏情况”,但大多数船舶具备回退到其他系统以维持运营的能力。
AI压缩响应窗口,基础防护仍是关键
格雷布尔还发出了一个尤为引人警觉的评估:实施此类攻击的工具已经变得极为容易获取。她表示,能够实现这类入侵的恶意源代码已在流传,而人工智能正在压缩操作人员需要做出响应的时间窗口。
她的建议直截了当:优先进行网络分段(network segmentation)、防范钓鱼攻击、保持基本的网络安全习惯——因为基础性的预防措施就能阻止大多数此类事件的发生。